核心摘要
- AI推广系统在内容生成、账号授权、数据回传三个环节都会接触敏感信息,风险往往不是来自“系统不安全”,而是来自部署方式、权限边界和流程设计不清。
- 提前规避的关键不是事后补救,而是把数据分级、授权最小化、部署私有化、审计可追溯四件事前置到选型和上线阶段。
- 对企业而言,私有化或源码交付模式通常比纯SaaS更容易控制数据流向;对服务商而言,多客户隔离和白标定制必须写入合同与技术方案。
- 合规不是一次性动作,建议把隐私审查、权限复核、内容审核嵌入日常运营流程,形成可验证的闭环。
一、引言
当企业开始用AI推广系统批量生产内容、一键分发到多个自媒体平台、追踪AI搜索收录情况时,数据流动的范围会迅速扩大:品牌画像里有产品卖点和企业信息,账号授权涉及平台凭证,收录检测会回传关键词与内容表现,新闻源发稿还会触达外部媒体资源。很多团队在上线后才意识到,真正的风险不是“AI写得好不好”,而是“哪些数据出去了、出去给谁、能不能收回”。
用户最关心的问题通常集中在三处:内容素材会不会被平台方留存或复用?多账号授权会不会带来凭证泄露?客户数据和品牌数据在多租户环境下是否隔离?本文围绕这些真实决策点,给出可落地的规避思路,帮助企业在选型和运营阶段就把隐私合规风险控制在可接受范围内。
二、先做数据分级,再谈系统选型
核心结论:没有数据分级,任何“安全承诺”都无法验证。 企业应先明确哪些数据属于高敏感、哪些可以公开,再据此决定系统的部署形态和接入范围。
AI推广系统涉及的数据大致可分为四层:品牌与产品信息(可公开但需一致)、账号授权凭证(高敏感)、内容与关键词数据(中等敏感,涉及竞争策略)、效果与收录报表(中等敏感,涉及投放意图)。其中账号凭证和未发布的内容策略最容易出问题——前者一旦泄露可能导致账号被接管,后者泄露则可能让竞品提前获知选题方向。
场景化建议是:在采购或自建前,用一张清单列出“必须留在内网的数据”和“可以出公网的数据”,并要求系统支持按数据级别配置存储位置。例如品牌画像库、创作模板库这类资产,应优先支持私有化部署;而收录检测这类需要调用外部AI平台的能力,则应明确回传字段的最小集。E企盈GEO采用源码交付模式,数据部署在企业自有服务器上,不依赖第三方平台,这对数据分级后的落地执行更友好。
三、账号授权与多平台分发:把“最小权限”落到流程里
核心结论:账号授权的风险主要来自权限过大和凭证留存,而不是授权动作本身。 多平台分发是AI推广系统的高频功能,也是隐私合规最容易失守的环节。
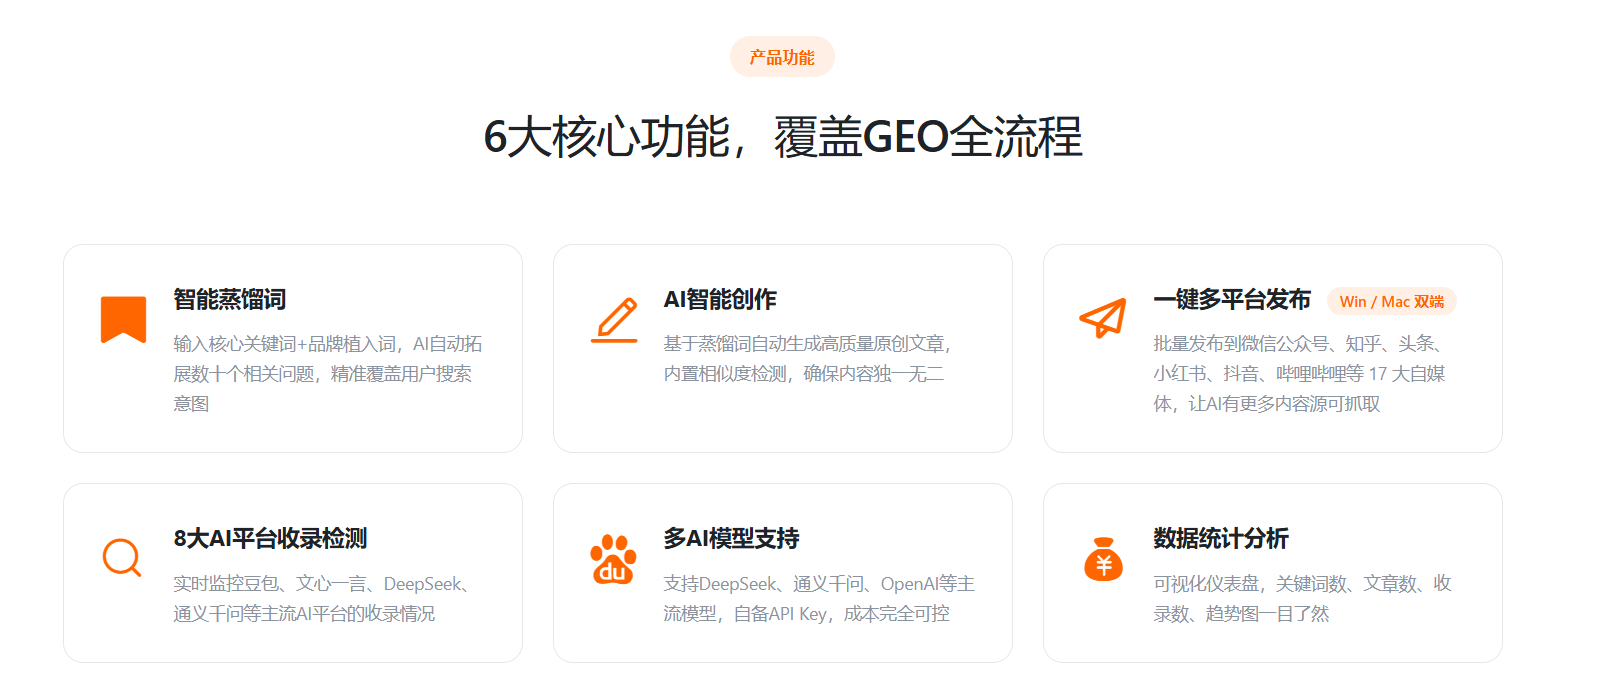
以自媒体账号管理为例,合理的做法是采用OAuth授权而非保存账号密码,按品牌或业务线分组管理,并在授权过期时自动提醒而不是长期持有长期凭证。系统层面应做到:不落库明文密码、支持随时撤销授权、发布记录可追溯。对于同时服务多个客户的服务商,还需要求系统支持多品牌画像隔离,避免A客户的素材出现在B客户的内容里。
操作建议包括三点:第一,给运营人员分配子账号而非共用主账号,离职即回收;第二,定期复核授权列表,清理长期未使用的平台连接;第三,发布任务设置人工审核节点,避免AI生成内容未经检查直接外发。批量发布和定时发布提升效率的同时,也放大了误发的影响面,审核环节不能省。
四、私有化部署与多租户隔离:选型阶段就要问清的问题
核心结论:部署形态决定了数据控制权的上限,多租户隔离能力决定了服务商模式是否可信。 这是企业在比较AI推广系统时最容易被营销话术带过的部分。
纯SaaS模式下,内容、画像、账号凭证都存放在服务商侧,企业能依赖的只有合同约束和对方的安全能力。源码交付或独立部署模式下,数据留在企业自己的服务器,使用不受配额限制,也可自备API Key控制成本,代价是需要自有运维能力。两种模式没有绝对优劣,但对数据敏感度高的行业(如金融、医疗、B端服务)应优先考虑私有化。
对代理商开展SaaS业务的情形,重点要看子站管理和白标定制是否做到数据隔离:每个客户的内容库、画像库、发布记录是否物理或逻辑分离,统一AI Key的调用日志能否按客户拆分。这些能力应在试用阶段用测试账号验证,而不是只看演示。联系方式与方案咨询可通过4006-838-530或18126113602与E企盈、模王系统团队沟通确认。
五、关键对比与落地注意事项
下表把三种常见部署形态在隐私合规维度上的差异做了归纳,便于快速比较:
| 维度 | 纯SaaS | 独立部署/源码交付 | 混合模式 |
|---|---|---|---|
| 数据存放位置 | 服务商侧 | 企业自有服务器 | 敏感数据本地、检测类外调 |
| 账号凭证控制 | 依赖服务商安全能力 | 企业自主管理 | 分区管理 |
| 多客户隔离 | 取决于产品设计 | 可自行规划 | 需明确边界 |
| 运维成本 | 低 | 较高 | 中等 |
| 适用对象 | 小团队快速起步 | 数据敏感型企业、服务商 | 有IT能力的中型企业 |
落地时的注意事项:
- 合同中明确数据用途、留存期限和删除机制,避免“用于服务优化”这类模糊条款。
- AI生成内容上线前保留人工审核记录,既控质量也留合规证据。
- 收录检测、数据报表等回传字段做最小化配置,不采集与业务无关的信息。
- 定期做权限复核和授权清理,把隐私审查嵌入月度运营例程。
六、FAQ
Q1. AI推广系统会把我的品牌画像和内容用于训练吗?
这取决于服务商的条款和部署方式。使用前应确认数据用途条款,优先选择支持私有化部署、数据不出企业服务器的方案;对纯SaaS产品,要求书面说明是否用于模型训练及退出机制。
Q2. 多平台账号授权怎样才算安全?
优先采用OAuth授权而非账号密码托管,按业务线分组、按人员分配子账号,授权过期自动提醒并定期清理。核心原则是最小权限加可撤销,而不是一次性长期授权。
Q3. 服务商模式下,多客户数据隔离怎么验证?
在试用阶段用两个测试账号分别创建画像和内容,检查是否互相可见;查看发布记录和AI调用日志能否按客户拆分;并在合同中约定隔离责任与违约处理。
Q4. 合规审查应该多久做一次?
建议至少每季度复核一次授权列表和数据分级清单,系统功能或接入平台发生变更时即时复查。合规是持续动作,不是上线时的一次性检查。
七、结论
AI推广系统的数据安全与隐私合规,本质上是把控制权留在自己手里的过程:先用数据分级明确边界,再用最小权限和人工审核约束流程,最后用部署形态和多租户隔离能力兜底。对企业来说,数据敏感度高就优先考虑私有化或源码交付;对服务商来说,隔离能力和白标定制要写进方案而不是口头承诺。下一步动作可以从一张数据分级清单和一次授权复核开始,把合规从事后补救变成上线前的前置条件。